コーポレート・ガバナンス
基本的な考え方
当社では、経営の意思決定、業務執行及び監督さらにはグループの統制、情報開示等について適切な体制を整備し、経営の健全性、効率性及び透明性の確保に努めています。
また、内部統制システムの運用状況の概要を開示するなど、コーポレート・ガバナンスの充実を図っています。

- 内部監査、監査役監査及び会計監査人監査の相互連携については、内部監査実施状況報告、常勤監査役と内部監査部門との定期的な連絡会の開催、常勤監査役に対する会計監査人からの監査実施状況報告等を通じて情報交換を図り、相互に効率的かつ効果的な監査活動が行えるよう努めています。
取締役会の役割
取締役会は、経営の方針、法令で定められた事項その他の全社的に影響を及ぼす重要事項について、多面的な検討を経た決議をするとともに、取締役の職務の執行状況を監督しています。開催は月1回を原則とし、法令に定められた事項のほか、必要と認められる事項について報告を行うとともに、迅速かつ的確な意思決定をしています。
監査役会の役割
当社は、監査役制度を採用しており、監査役4名(全員、社外監査役)で構成される監査役会を設置しています。
監査役は、取締役会その他重要な会議に出席する等により、取締役の職務執行の監査を行っています。また、監査役会は、監査役会規程に則り月1回開催を原則とし、必要に応じて随時監査役会を開催し、監査実施のために必要な決議を行うとともに、監査実施状況の報告等を行っています。
コンプライアンス
企業倫理憲章・社員行動倫理規範
取締役会が定めた「グループ倫理憲章」及び「社員行動倫理規範」に基づき、社員は法令、定款及び社会規範を遵守した行動をとることとしています。
首都高コンプライアンスマニュアル
社員一人ひとりが常にコンプライアンスに則った行動をとる助けとするため「首都高コンプライアンスマニュアル」を作成し、これを活用した研修や講演会を通じて、コンプライアンス意識の徹底を図っています。
コンプライアンス委員会の設置
コンプライアンスに関する事項を審議するため、社長、総務・人事部担当役員、監査担当役員及び社長が指名する役員をもって構成するコンプライアンス委員会を設けています。また、社外の特別委員からの助言・指導を受けています。
アラームネット(内部通報制度)
業務の遂行に伴う不正行為等のコンプライアンス違反を防止し、首都高グループ全体の社会的信頼を確保することを目的に、社員等からの通報を受ける窓口「アラームネット」を設置しています。
リスク管理
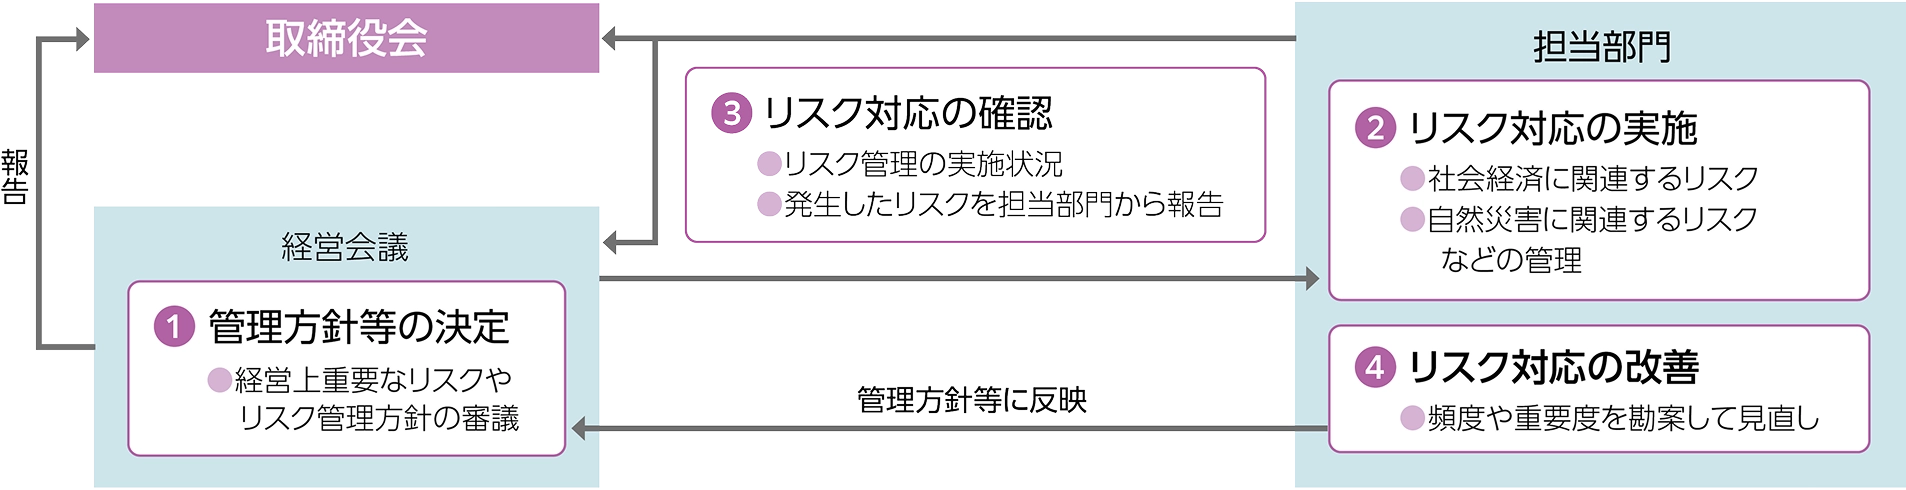
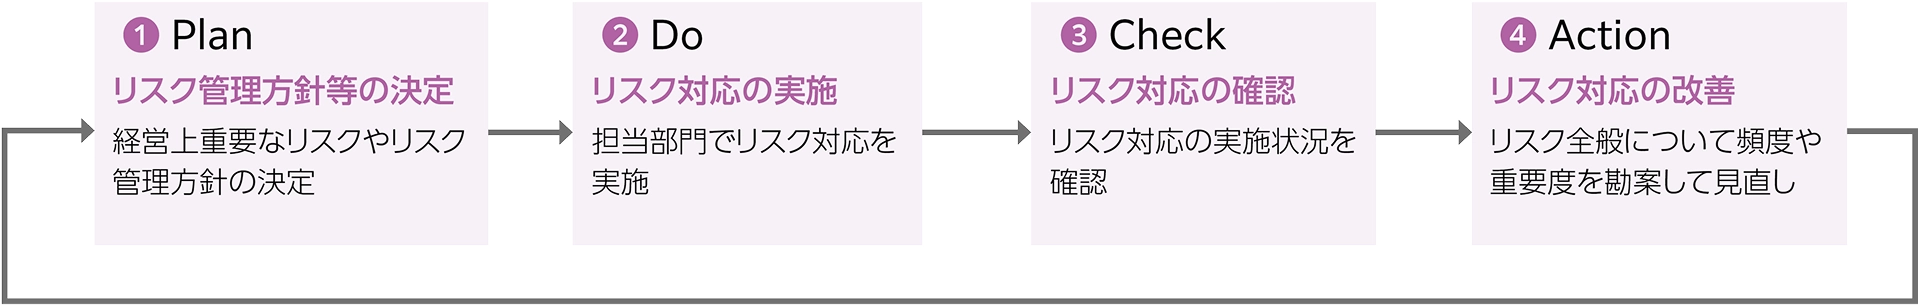
社会経済に関連するリスク、自然災害に関連するリスクなどリスク全般について頻度や重要度を勘案し、毎年度、経営上重要なリスクやリスク管理方針を経営会議の審議を経て定めています。発生したリスクは取締役会及び経営会議に報告するなど、リスク対応の実施状況を確認し、リスク管理を徹底しています。
リスク管理体制
PDCAサイクル
個人情報保護
当社は、個人情報について、「個人情報保護方針(プライバシーポリシー)」を定め、公表しています。今日のデジタル社会において個人情報の保護が極めて重要な社会的責務であることを深く認識し、個人情報の保護を図っています。
- 1法令等の遵守
- 個人情報の保護に関する法令及びその他の規範を遵守し、個人情報の保護に万全を尽くします。
- 2取扱いの制限
- 個人情報を取扱うにあたっては、その利用目的をできるだけ特定して行います。また、当該目的の達成に必要な範囲を超えて、個人情報を取扱うことがないよう措置します。
- 3利用目的の明示
- お客さまご本人から書面等に記録された個人情報を提供いただく場合には、法令に定める場合を除き、あらかじめ利用目的を明示します。
- 4適正な取得
- 個人情報を取得するにあたっては、適法かつ公正な手段により行います。
- 5安全管理の措置
- 当社自らが取扱う個人情報を漏えい、滅失、毀損その他の危険から守るため、これを厳重に管理します。また、取扱う必要がなくなった個人情報については、速やかにこれを消去または破棄します。
- 6役員及び社員の義務
- 当社の役員及び社員またはその職にあった者においては、業務に関して知り得た個人情報の内容をみだりに他人に知らせたり、または不当な目的で利用したりすることを厳に慎み、この方針に基づく義務を遵守します。
- 7外部委託業者の適切な選定と監督
- 外部の委託業者に個人情報を提供する場合、個人情報を適正に取扱っていると認められる委託先を選定し、委託契約等において、個人情報の安全な管理、秘密保持、再提供の禁止等のために必要な事項を定めるとともに、適切な監督を行います。
- 8利用及び提供の制限
- 法令に基づく場合を除いて、利用目的以外の目的のために個人情報を自ら利用したり、第三者に提供したりしません。
- 9お客さまご本人からのお申し出による開示、訂正、利用停止等
- お客さまご本人から自らの個人情報の開示、訂正、利用停止等のお申し出があったときは、法令に基づき、合理的な期間及び範囲で対応します。
- 10組織・体制の整備
- この方針を実行するため、適切な管理責任体制を構築するとともに、研修・教育を通じて継続的に役員及び社員に対する意識啓発と周知徹底を図ります。
情報セキュリティ
首都高グループでは、グループ経営理念の実現に向け、業務上保有する情報資産を的確に取り扱うとともにこれを適正に保護することを目的として、情報セキュリティ対策の基本方針(情報セキュリティポリシー)を以下のとおり定めています。
- 適用範囲
- この基本方針は、業務上保有する情報資産及びこれを利用するすべての者(以下「情報利用者」といいます。)に適用します。
- 情報セキュリティ体制
- 内部の組織ごとに情報セキュリティ責任者を設置し、情報セキュリティ体制を構築します。
- 情報セキュリティ対策
- 情報資産の可用性・完全性・機密性が確保されるよう、物理的セキュリティ、人的セキュリティ、技術的セキュリティの3面から適切な対策を実施します。また、これにより契約の相手先のセキュリティ水準を把握し、適正な履行を確保します。
- 情報セキュリティに関する整備
- 情報セキュリティに関する体制の構築や対策が確実に行われるよう、内部規則を定め、遵守を情報利用者に義務付けます。また、対策水準の向上を図るため、内部規則は継続的に見直します。
- 個人情報の取扱い
- 個人情報の取扱いに関しては、今日の高度情報社会において個人情報の保護が極めて重要な社会的責務であることにかんがみ、別にプライバシーポリシーを定め、保護を図ります。
- 情報セキュリティに関する教育
- 情報セキュリティ水準の維持又は向上を図るため、必要な教育を継続的に実施し、関係法令及び規則に関する情報利用者の理解を深めることに努めます。